
01
多协议节点
VLESS、VMess、Trojan、Shadowsocks、Hysteria2、MASQUE、TUIC、AnyTLS、WireGuard、SOCKS5、HTTP;支持订阅、分享链接与 Clash YAML 轻量解析。
起跳…
 跃界
HopWorld
2.0
手机和平板不必再装自己的代理 App。和这台 Mac 处在同一局域网时,把代理地址指过来,就能用这份节点访问外部网络。本机正在用的连接不会被换掉。
软路由另开一份 Xray,在局域网地址上提供 HTTP 17890 和 SOCKS5 17891。其它设备只填这个地址,不需要密码,也不需要 Shadowrocket 一类客户端。系统代理、TUN 和当前节点都保持原样。
独立核心不改本机主连接,用完可以单独断开。
按组测试只测勾选的订阅组,禁用的组也能用于软路由。
自动换线可自动优选。延时过高时按排名换到下一个,也可以定时测试、定时更新订阅。
首次开启时,系统可能会询问是否允许入站连接。目前只使用 IPv4 局域网地址。
Capabilities
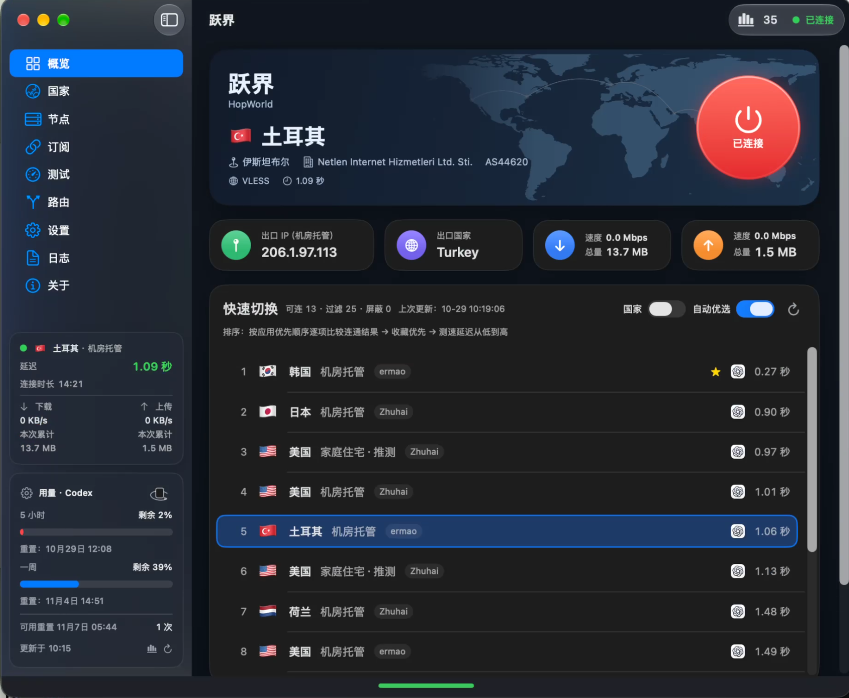
从订阅导入到按国家连接,从应用连通探测到 Codex 重置提醒,跃界把日常代理工作流收进一个原生窗口。
VLESS、VMess、Trojan、Shadowsocks、Hysteria2、MASQUE、TUIC、AnyTLS、WireGuard、SOCKS5、HTTP;支持订阅、分享链接与 Clash YAML 轻量解析。
节点延迟测速之外,还可探测 Google、ChatGPT、Claude、GitHub 等是否可达;测速后可自动补测可用节点。
规则代理、全局 TUN、仅指定应用 TUN;自定义强制代理 / 直连 / 拦截;按国家一键连接与自动故障切换。
网络健康中心观察节点与应用状态;Codex / Cursor 用量卡片,以及可选的 Codex 重置 iMessage 提醒。
应用内在线安装更新 Xray、sing-box、GeoFiles;加密节点库与选择性口令便携备份。
Product
首页、国家、订阅、路由与 Codex Token 统计——点击缩略图切换预览。
Protocols
11 种节点协议都能导入、测试和连接。TLS 与 REALITY 是安全层,不另算一种协议。范围以当前源码为准。
已接入UUID,encryption=none。TCP、WebSocket、gRPC、HTTPUpgrade、XHTTP、旧 H2/HTTP。REALITY,以及 Xray 路径上的 FinalMask。
未接入sing-box 桥接拒绝 FinalMask 和 VLESS Encryption。公网明文 VLESS 不能同时使用 FinalMask。
已接入UUID,加密默认 auto。aid、scy、net、tls。XHTTP 与 splithttp。REALITY 公钥、短 ID、SpiderX。
未接入旧 H2/HTTP 上非默认 SpiderX 无法保留。
已接入密码,默认 TLS。SNI、Host、Path、gRPC 服务名。REALITY 公钥、短 ID、SpiderX。
未接入旧 H2/HTTP 上非默认 SpiderX 无法保留。
已接入下方 13 个加密名称。SIP002 与旧式 Base64。
未接入SIP003 插件。旧加密不接受额外传输、TLS、REALITY 或 FinalMask。
已接入密码、TLS,缺端口时默认 443。SNI、ALPN、insecure、pinSHA256。导出统一为 hysteria2://。
未接入混淆、多端口。insecure=1 且没有证书固定摘要时转 sing-box。
已接入标准 CONNECT-IP,H3/H2。Basic 或请求头认证,必须验证证书。默认 H3、端口 443。
未接入跳过证书验证。Cloudflare WARP 设备注册和专用密钥。
已接入v5 的 UUID、密码、TLS。TCP/UDP,默认 443。
未接入v4 token。
已接入密码、TLS/TCP,默认 443 并验证证书。UDP 经 UoT。SNI、insecure、指纹、ALPN。
未接入额外传输、FinalMask、ECH、证书固定摘要、自定义会话池、REALITY。
已接入单 Peer。私钥、本地地址、Peer 公钥、预共享密钥、AllowedIPs、Reserved、MTU、Keepalive、DNS。默认 51820。
未接入多 Peer,配置钩子。
已接入匿名或用户名密码。TCP 与标准 UDP relay,默认 1080。
未接入SOCKS4/4a,TLS 或 WebSocket 包装。
已接入HTTP/1.1 CONNECT,仅 TCP。匿名、Basic 或 CONNECT 请求头。默认 80/443。HTTPS 必须验证证书,可固定证书摘要。
未接入UDP。
只接在 VLESS、VMess、Trojan 上。
Xray AEAD
Xray SS2022
sing-box 旧加密,仅 TCP 且 security=none
这些都不能作为节点导入。
FAQ
关于软路由、产品定位、协议支持、系统要求与开源许可。
不会。手机和平板不必再装自己的代理 App。软路由另开一份 Xray,在局域网地址上提供 HTTP 17890 和 SOCKS5 17891。其它设备只填这个地址,不需要密码,也不需要 Shadowrocket 一类客户端。本机主连接、系统代理、TUN 和当前节点都保持原样。可以按订阅组测试、自动优选,延时过高时按排名换线,也可以定时测试和定时更新订阅。
跃界 HopWorld 是一款 macOS 原生可视化代理客户端(SwiftUI),面向 VNP/代理节点管理:订阅导入、测速、按国家一键连接,以及规则 / 全局 / 分应用 TUN。内核使用 Xray 与 sing-box。
统一支持 VLESS、VMess、Trojan、Shadowsocks、Hysteria2、MASQUE、TUIC、AnyTLS、WireGuard、SOCKS5、HTTP 共 11 种。REALITY 是安全层,不是第 12 种协议。传输、加密名称和未接入项见本页协议覆盖。
需要 macOS 13.0+。可在 GitHub Releases 下载 Apple Silicon 或 Intel 的 DMG。安装包为 ad-hoc 签名,未做 Apple 公证;首次连接或测速时可在应用内安装 Xray。
是。HopWorld 自有源码采用 MIT License,仓库:github.com/ZaoHub/HopWorld。外部代理内核与规则数据遵循各自上游许可证。
macOS 13.0 及以上。首次运行可在「关于 → 管理更新」安装 Xray;连接或测速时也会自动下载。安装包为 ad-hoc 签名,未做 Apple 公证。
若系统提示无法打开,可在「隐私与安全性」允许,或右键 App 选择打开。